GoCaracal: nuevo malware asociado a Dark Caracal
El 27 de agosto de 2026, investigadores de ciberseguridad reportaron la existencia de GoCaracal, un nuevo tipo de malware relacionado, con un nivel de confianza medio, con el grupo de ciberdelincuentes conocido como Dark Caracal. La amenaza fue identificada durante un incidente ocurrido en junio de 2026 contra una organización del sector de comunicaciones en Venezuela y los investigadores consideran que probablemente fue distribuida mediante phishing.
Una vez que GoCaracal logra ejecutarse en un equipo, puede permitir a los atacantes obtener información almacenada en navegadores, incluidas cookies y credenciales, registrar pulsaciones de teclado, buscar y recopilar archivos, ejecutar comandos, descargar otros programas maliciosos y controlar determinadas funciones del dispositivo comprometido.
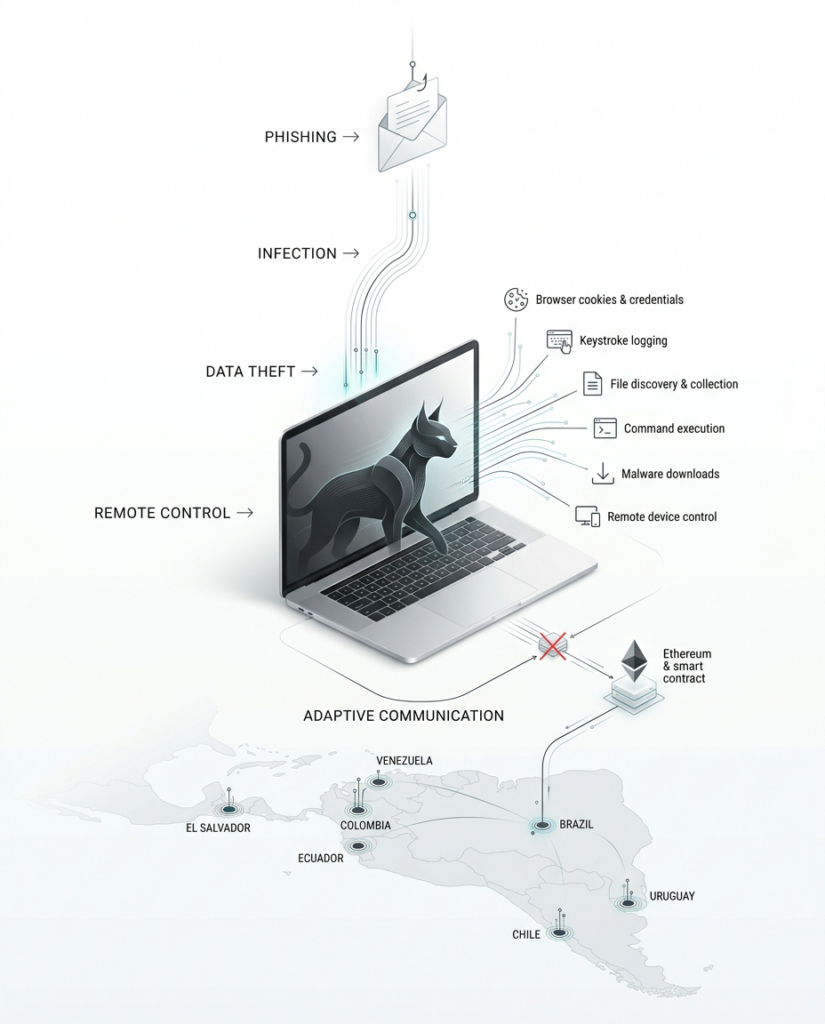
Una característica relevante es su capacidad para buscar una nueva dirección de comunicación con los atacantes cuando el servidor principal deja de responder. Para ello, utiliza información almacenada en un contrato inteligente de Ethereum, lo que puede dificultar el bloqueo permanente de la infraestructura utilizada por los adversarios.
Durante la investigación se identificaron elementos de infraestructura relacionados con la actividad en Brasil, Ecuador, Chile, Colombia, El Salvador y Uruguay. Esta relación no implica que dichos países hayan sido víctimas confirmadas; únicamente indica que se encontraron elementos vinculados con la actividad investigada.
Posible impacto
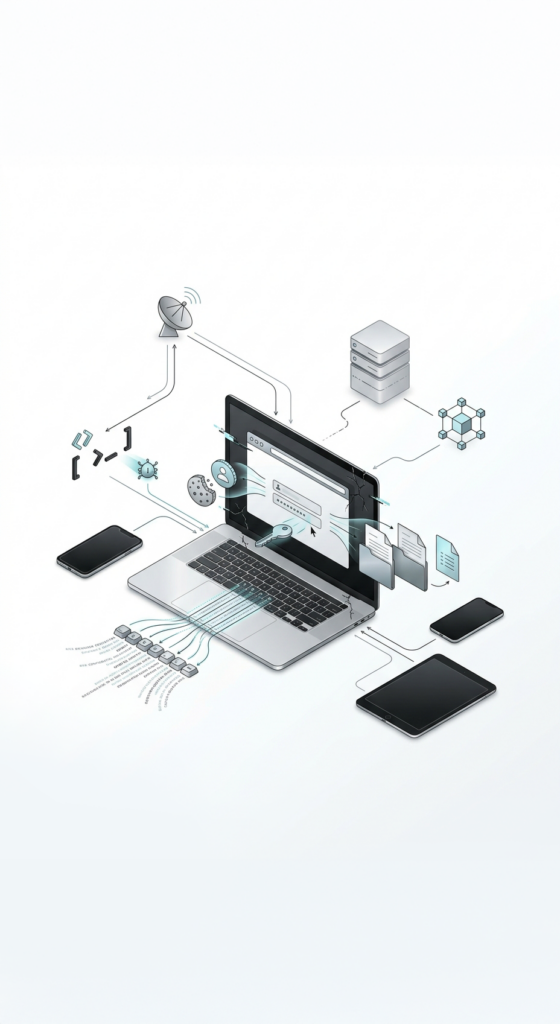
La actividad descrita puede generar los siguientes riesgos:
- Robo de credenciales almacenadas en navegadores y acceso no autorizado a cuentas y servicios.
- Robo de cookies y sesiones que podrían permitir el acceso a cuentas sin conocer directamente la contraseña.
- Exposición de archivos e información confidencial almacenada en el equipo comprometido.
- Registro de pulsaciones de teclado para obtener información sensible.
- Control remoto del dispositivo y ejecución de acciones sin autorización.
- Ejecución de comandos y descarga de malware adicional.
- Uso del equipo comprometido para comunicarse con otros sistemas.
El riesgo principal de GoCaracal radica en que combina capacidades de robo de información, control remoto y ejecución de comandos con un mecanismo alternativo para localizar infraestructura de comando y control. Esto puede aumentar la persistencia operativa de la amenaza y dificultar que el bloqueo de un único servidor interrumpa completamente la comunicación.
Recomendaciones
- Mantener especial precaución frente a correos electrónicos, enlaces y archivos inesperados.
- Utilizar únicamente software y aplicaciones obtenidos desde fuentes confiables.
- Mantener actualizadas las herramientas de seguridad instaladas en los equipos.