
Infostealers secuestran sesiones de Claude y consumen créditos sin autorización
Se identificaron casos en los que equipos previamente comprometidos por malware de tipo infostealer fueron utilizados para obtener cookies de inicio de sesión, credenciales y otros artefactos de autenticación asociados a cuentas de Claude.
Los atacantes reutilizaron sesiones previamente autenticadas para acceder a las cuentas sin necesidad de introducir nuevamente las credenciales o completar el proceso de autenticación multifactor.
Entre las familias de malware identificadas en sistemas Windows se encuentran:
- Vidar
- Lumma/LummaC2
- StealC
- RedLine
- Acreed
También se identificó Atomic Stealer (AMOS) en sistemas macOS.
Anthropic indicó que los incidentes no estuvieron relacionados con una vulnerabilidad en Claude, sino con dispositivos de usuarios que ya se encontraban comprometidos por malware.
Como medida de respuesta, Anthropic procedió a cerrar sesiones comprometidas, eliminar métodos de pago almacenados y reembolsar cargos identificados como no autorizados.
¿Cómo ocurre el ataque?
Los infostealers están diseñados para recopilar información almacenada localmente en los dispositivos, incluyendo contraseñas, cookies y tokens de sesión.
Cuando un usuario inicia sesión correctamente en una plataforma, el navegador almacena determinados artefactos que permiten mantener la sesión activa. Si un atacante obtiene estos elementos, puede intentar reutilizarlos para acceder a la cuenta como una sesión previamente autenticada.
Esto implica que la autenticación multifactor continúa siendo una medida de seguridad importante, pero puede no ser suficiente cuando el dispositivo desde el cual se realiza la autenticación ya se encuentra comprometido y el atacante obtiene directamente una sesión válida.
Posible impacto
- Robo de cookies, tokens y otros artefactos de autenticación.
- Secuestro de sesiones activas.
- Acceso no autorizado a cuentas de Claude.
- Consumo no autorizado de créditos y recursos asociados a las cuentas comprometidas.
- Acceso a información disponible dentro de las cuentas afectadas.
- Robo de credenciales almacenadas en navegadores.
- Posible compromiso de otras cuentas utilizadas desde el mismo dispositivo.
Recomendaciones
- Evitar la instalación de software pirata, aplicaciones no autorizadas o archivos provenientes de fuentes no confiables.
- Mantener actualizadas las soluciones de seguridad instaladas en los endpoints.
- Utilizar soluciones EDR/XDR capaces de identificar comportamientos asociados a infostealers.
- Mantener habilitada la autenticación multifactor y, cuando sea posible, utilizar métodos resistentes al phishing.
- Revisar periódicamente sesiones activas y registros de acceso a plataformas críticas.
- Supervisar consumos anómalos o no reconocidos en plataformas de inteligencia artificial y servicios en la nube.
- Mantener actualizados sistemas operativos, navegadores y aplicaciones.
Recomendaciones en caso de compromiso
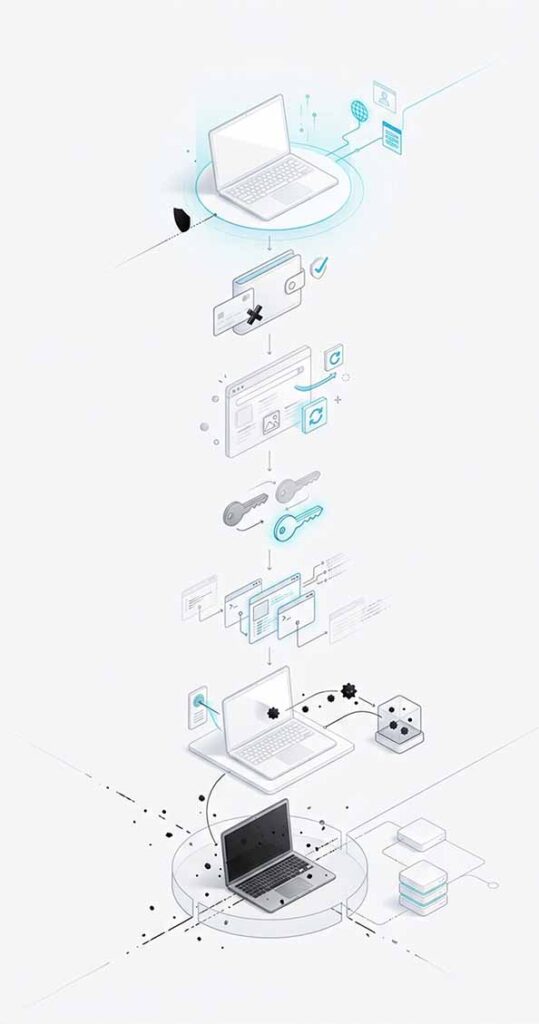
- Aislar el dispositivo afectado de la red.
- Realizar un análisis completo del endpoint y eliminar el malware antes de reutilizarlo.
- Revocar todas las sesiones activas asociadas a las cuentas utilizadas desde el dispositivo.
- Cambiar las contraseñas después de eliminar la amenaza.
- Revisar y actualizar credenciales almacenadas en el navegador.
- Verificar métodos de pago y estados de cuenta para identificar posibles cargos no autorizados.
- Volver a autenticarse únicamente después de confirmar que el dispositivo se encuentra libre de la amenaza.